
Microchip Technology Inc.
Avtor: Nelson Alexander, glavni inženir in strokovnjak za trženje izdelkov v poslovni enoti za digitalne signalne procesorje podjetja Microchip Technology
Ker so avtomobili vedno bolj povezani, je varnost postala glavna prednostna naloga proizvajalcev originalne opreme (OEM) in celotne dobavne verige. To je posledica potrebe po brezžičnih posodobitvah programske opreme, daljinski diagnostiki in naprednih sistemih za pomoč vozniku.
Vendar pa te nove zmogljivosti ustvarjajo tudi nove ranljivosti, ki lahko ogrozijo varnost in osebne podatke.
Trendi, ki vplivajo na varnost v avtomobilski industriji
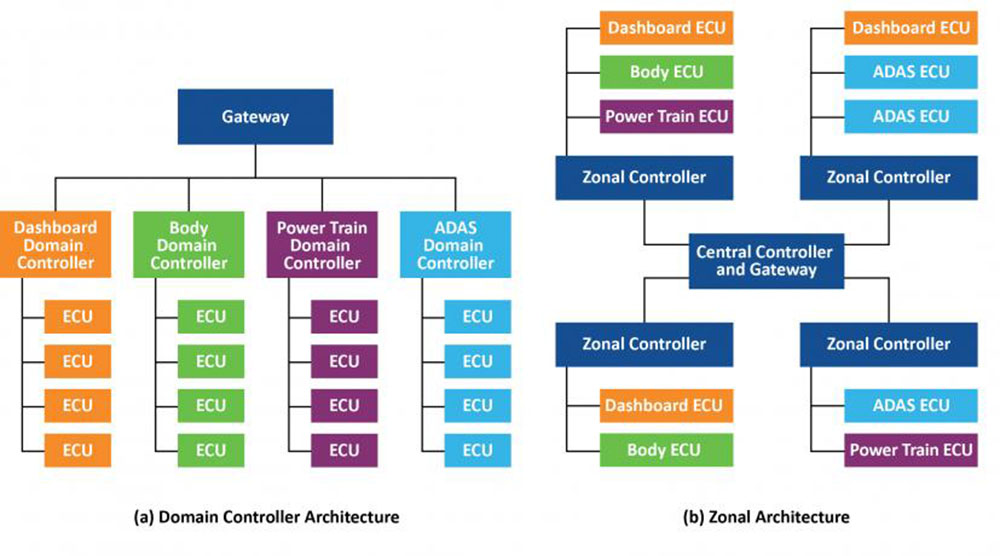
Poudarek na varnosti se je povečal tudi zaradi prehoda s tradicionalne domenske arhitekture na consko arhitekturo. V domenski arhitekturi so elektronske krmilne enote (ECU) s podobnimi funkcijami med seboj povezane v podomrežje, kar povzroča nastanek številnih neodvisnih domen. Domene so bile razdeljene na pogonski sklop in menjalnik, krmiljenje karoserije, klimatsko krmiljenje itd., vsaka od domen pa je bila lahko razvita tako, da je izpolnjevala različne varnostne ravni glede na njeno kritičnost za vozilo. V konceptu con pa so ECU-ji povezani v omrežje z lokalnim conskim krmilnikom in prehodi. V conski arhitekturi so funkcije različnih domenskih krmilnikov združene v centraliziranem krmilniku. Ta združitev zmanjšuje tako stroške, kot tudi zapletenost sistema, zato se conska arhitektura vse bolj uveljavlja na račun domenske arhitekture. Ena od slabosti conske arhitekture je, da zahteva, da si ECU-ji iz različnih domen delijo komunikacijsko omrežje, kar pomeni, da morajo vsi ECU-ji v conski arhitekturi upoštevati višje varnostne standarde.
Da bi odpravili varnostne pomisleke v zvezi z avtomobili, vladne agencije in mednarodni organi za standardizacijo od proizvajalcev zahtevajo, da sprejmejo nove standarde, kot je ISO/SAE 21434, ter predpise, kot sta WP.29 R155/R156 Evropske gospodarske komisije Združenih narodov (UNECE), pa tudi druge podobne predpise, specifične za posamezne regije.
ISO 21434 je razmeroma nov standard za kibernetsko varnost v avtomobilski industriji. Osredotoča se na tehnične in procesne zahteve skozi celoten življenjski cikel izdelka. To vključuje organizacijske politike, procese razvoja izdelkov ter upravljanje varnostnih vprašanj skozi celoten življenjski cikel izdelka. Da bi zagotovili skladnost s standardi kibernetske varnosti v vozilih, je treba ta standard uvesti v celotni dobavni verigi, vključno s proizvajalci originalne opreme (OEM), dobavitelji prvega reda ter ponudniki programske opreme in polprevodniških komponent.
65 držav je doslej sprejelo UNECE R155 in R156, ki sta predpisa o kibernetski varnosti. Proizvajalci avtomobilov morajo ta predpisa upoštevati, da lahko svoja vozila dajo na trg v teh državah. Od julija 2024 sta predpisa R155 in R156 obvezna za vsa nova vozila, ki se proizvajajo.
Uredba UNECE se sklicuje na tehnične specifikacije standarda ISO 21434 in zahteva uvedbo sistema upravljanja kibernetske varnosti (CSMS). Ta sistem mora zajemati celotno življenjsko dobo avtomobila, od razvoja do konca življenjske dobe vozila. V tem obdobju CSMS zahteva spremljanje kibernetskih groženj in uvedbo postopka za njihovo ublažitev. V nekaterih primerih lahko ukrep za zmanjšanje tveganja vključuje pravočasno namestitev popravkov za ugnezdeno programsko opremo v ranljivi ECU enoti. Zato so posodobitve ugnezdene programske opreme prek brezžičnega omrežja (OTA) postale nujne v vseh vozilih, da se izpolnijo UNECE predpisi. Ugnezden sistem v ECU enoti mora omogočati varen zagon, varne posodobitve ugnezdene programske opreme in varno komunikacijo, da se zagotovi zanesljiva posodobitev ugnezdene programske opreme prek OTA.
Eden od primerov uporabe, ki zahteva možnost posodobitve prek OTA in visoko raven avtentifikacije, je brezžično polnjenje osebnih naprav v potniški kabini. Konzorcij Wireless Power Consortium (WPC), ki upravlja s specifikacijo za brezžično napajanje Qi®, je zaskrbljen zaradi zlonamernih polnilnikov, ki lahko poškodujejo telefone in druge naprave. Standard Qi 1.3 in nedavni standard Qi 2.0 zahtevata, da se brezžični polnilniki za polnjenje z visoko močjo kriptografsko avtentificirajo pri napravi. Da bi omogočili to avtentifikacijo, morajo brezžični polnilniki, skladni s Qi standardom, imeti vgrajene certifikate za posamezne enote (Product Unit Certificates) v strojni opremi naprave. Ti certifikati so certifikati z javnim ključem, ki jih proizvajalci lahko pridobijo pri certifikacijskih organih, pooblaščenih s strani WPC. Polnilniki morajo imeti tudi varnostne elemente strojne opreme, ki ustrezajo stopnji zagotavljanja varnosti Common Criteria (CC EAL) ali visoki stopnji varnosti po standardu Joint Interpretation Library (JIL) in so sposobni izvajati avtentifikacijo na podlagi ECC podpisov, varno shranjevanje ključev ter varno shranjevanje X.509 certifikata.
Vidiki varnosti programske in strojne opreme
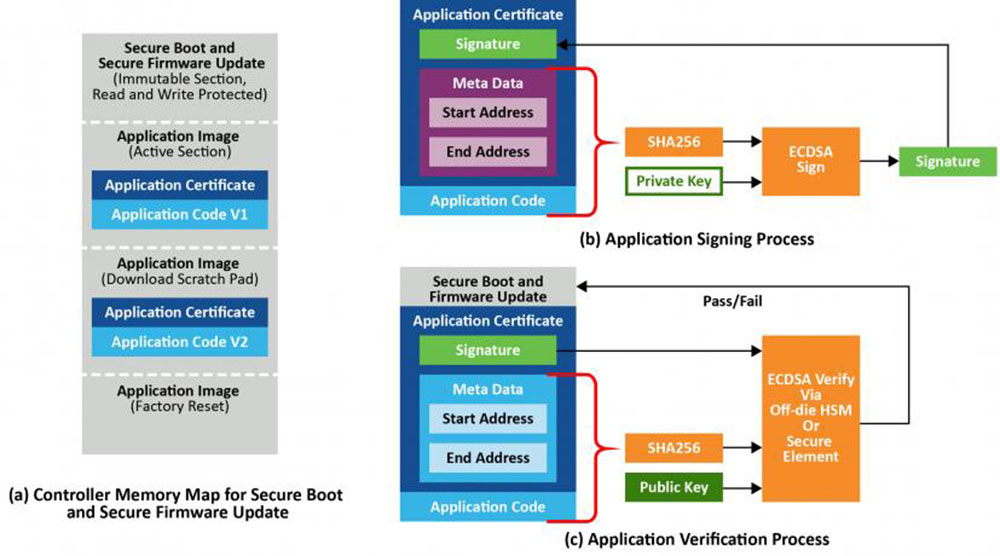
Funkcija varnega zagona je bistvena za vzpostavitev korena zaupanja v ECU, saj varni zaganjalnik zagotavlja, da je ugnezdena programska oprema, ki teče na napravi, avtentična in da z njo ni bilo nedovoljeno posegano niti med tovarniško proizvodnjo niti po njej. Zato je zaganjalnik odgovoren za zagotavljanje, da ugnezdena programska oprema, ki teče, resnično izvira od proizvajalca originalne opreme (OEM) oziroma dobavitelja prvega reda (Tier 1). Del pomnilnika krmilnikov, v katerem je shranjen varni zaganjalnik, mora biti nespremenljiv (ali nepredelljiv), saj mora biti zaščiten pred zapisovanjem in se lahko programira le enkrat med začetnim tovarniškim programiranjem. Med postopkom vklopa krmilnik digitalnih signalov v realnem času zažene varni zaganjalnik, da preveri pristnost in celovitost slik aplikacij. Tako pristnost kot celovitost je mogoče preveriti z algoritmom digitalnega podpisovanja z eliptično krivuljo (ECDSA) in hash algoritmi. Slika 2B prikazuje korake za ustvarjanje aplikacije s podpisano sliko, slika 2C pa prikazuje postopek preverjanja aplikacije v realnem času z ugnezdenim krmilnikom digitalnih signalov. Slika 2C prikazuje uporabo hash funkcije SHA-256 za pridobitev povzetka in preverjanje koraka z uporabo algoritma ECDSA ter algoritma za preverjanje podpisov na eliptični krivulji P-256.
Funkcija varne posodobitve ugnezdene programske opreme se lahko nahaja v nespremenljivem delu krmilnika digitalnih signalov, ki deluje v realnem času in je odgovorna za komunikacijo s centralnim vmesnikom prek omrežja vozila, da se prejme nova slika aplikacije. Ker slika aplikacije vsebuje funkcionalno intelektualno lastnino vozlišča, morajo razvijalci razmisliti o uporabi šifriranja in avtentifikacije vozlišča prek komunikacijskega vmesnika, da se prepreči razkritje slike ugnezdene programske opreme. Slika 2A prikazuje zemljevid pomnilnika za krmilnik, ki ima funkcijo posodobitve ugnezdene programske opreme. Običajno morajo obstajati trije oddelki za aplikacije: oddelek za trenutno aktivno sliko, oddelek za prenos nove slike in oddelek za ponastavitev na tovarniške nastavitve, v katerem se shrani privzeta slika kot mehanizem za obnovo po napaki. Posodobitev ugnezdene programske opreme mora prav tako preveriti pristnost in celovitost, tako kot varen zagonski postopek, ter mora izvajati politiko posodobitev, kot je zaščita pred povratkom na prejšnjo različico (anti-rollback), pri čemer se ugnezdena programska oprema lahko posodobi le na novejšo različico. Posodobitev ugnezdene programske opreme mora vključevati tudi metodo obnovitve sistema, ki je koristna v določenih situacijah, na primer kadar slika aktivne aplikacije ali prenesena aplikacija ne opravi preverjanja pristnosti.
Za izvedbo zgoraj navedenih varnostnih primerov uporabe je priporočljivo uporabiti zunanji varnostni modul (HSM) v kombinaciji z mikrokontrolerjem (MCU) ali krmilnikom digitalnih signalov (DSC) z vgrajenimi varnostnimi funkcijami, ali pa uporabiti MCU/DSC z vgrajenim HSM v enem samem ohišju. MCU/DSC z vgrajenim HSM je prednosten, kadar vaša zasnova zahteva kompaktno obliko. Ugnezdene varnostne rešitve z DSC-ji na primer z dsPIC33 [1] podpirajo notranje in zunanje HSM-je. Oba pristopa so avtomobilski proizvajalci (OEM) široko sprejeli. HSM-ji delujejo kot varnostna enklava, v kateri so varno območje za shranjevanje ključev in moduli za kriptografske funkcije ločeni od glavnega sistema MCU/DSC. To zmanjša varnostno tveganje v primerjavi s situacijo, ko MCU shranjuje ključe v svojem notranjem pomnilniku. Varnostno opremljeni mikrokontrolerji (MCU/DSC) dopolnjujejo zunanji HSM z značilnostmi, kot so nespremenljiv varnostni zagonski pomnilnik, Flash pomnilnik za enkratno programiranje (OTP) in onemogočanje prehoda v način odpravljanja napak. ECU platforma, ki temelji na HSM in družini varnostno opremljenih mikrokontrolerjev, je lažje prilagodljiva, saj se lahko znotraj te družine mikrokontrolerjev prilagajate glede na zahteve po pomnilniku in funkcionalnosti.
Razvoj z zunanjim ali vgrajenim HSM-jem zahteva poglobljeno znanje o varnosti in preučevanje številnih konfiguracijskih nastavitev, da se izpolnijo varnostni scenariji uporabe aplikacije in ciljni varnostni profili. Zato je pomembno, da razvoj začnemo z ekosistemom orodij, ki vključuje strojno opremo za hitro izdelavo prototipov in grafične konfiguratorje. Druga pomembna zadeva je varno programiranje ključev in zaupnih podatkov v HSM že v fazi proizvodnje, ne da bi pri tem prišlo do razkritja zaupnih informacij. Nekateri proizvajalci polprevodnikov za HSM so to težavo odpravili s ponudbo varne HSM predkonfiguracije. Predkonfigurirani deli znatno olajšajo izzive v proizvodnji.
Sodobne elektronske krmilne enote (ECU) so razvite v skladu s standardom AUTomotive Open System ARchitecture, splošno znanim kot AUTOSAR. Zato je za razvoj varnostnih scenarijev uporabe potrebno, da so HSM in varnostno opremljeni mikrokontrolerji/DSC-ji podprti s serijskimi programskimi komponentami AUTOSAR. AUTOSAR podpira izvajanje varnostnih ukrepov z zagotavljanjem več gradnikov.
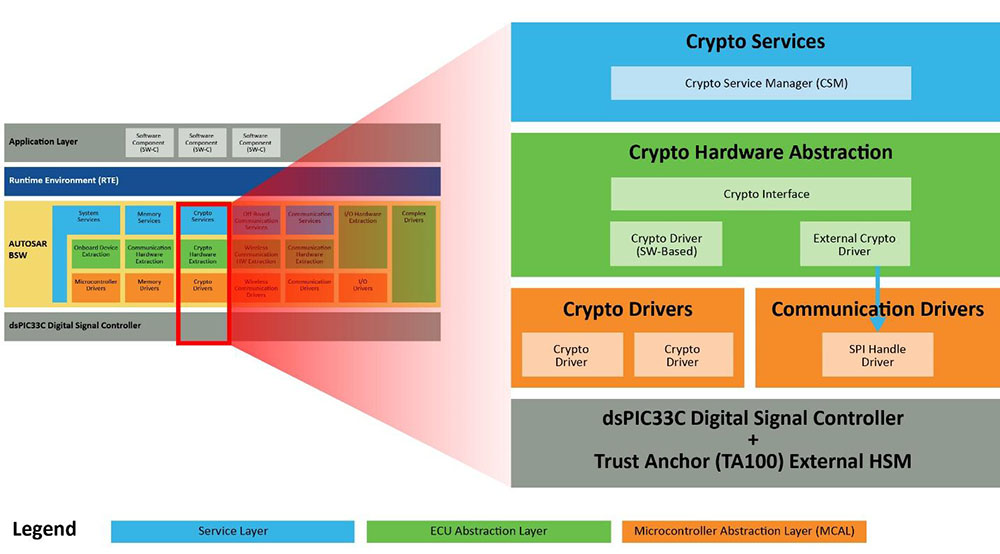
Slika 3 prikazuje konceptualni diagram arhitekture AUTOSAR. Na dnu se nahaja fizični krmilnik digitalnih signalov (DSC) ali mikrokontroler (MCU), nad njim pa osnovna programska oprema (BSW). BSW je nadalje razdeljena na sloj storitev, sloj abstrakcije ECU in sloj abstrakcije mikrokontrolerja (MCAL). Nad tem se nahaja plast izvedbenega okolja (RTE), ki aplikaciji zagotavlja standardiziran vmesnik za dostop do spodnjih plasti ter omogoča komunikacijo med zgornjimi komponentami aplikacije, razporejanje BSW, upravljanje virov in instanc BSW. Na vrhu je aplikacijska plast razdeljena na programske komponente AUTOSAR (SW-C). Aplikacijski sloj bo sestavljen iz številnih programskih komponent, od katerih bo vsaka prispevala k eni od funkcij ECU.
BSW ima standardni vmesnik za uporabo varnostnih funkcij, kot so kriptografske periferne naprave, sidra zaupanja in zunanji varnostni moduli (HSM). AUTOSAR standard razdeljuje izvedbo kriptografije na tri plasti: plast storitev, plast abstrakcije strojne opreme in plast abstrakcije mikrokontrolerja (MCAL). Na plasti storitev se nahaja upravitelj kriptografskih storitev (CSM). Aplikacijske komponente bodo komunicirale s CSM upraviteljem, da bodo lahko dostopale do osnovne kriptografske knjižnice in HSM ter načrtovale izvajanje kriptografskih funkcij.
Kriptografski sklop je mogoče nastaviti tako, da uporablja strojne kriptografske funkcije, ki so na voljo na DSC, ali zunanje kriptografske naprave, kot je na primer zunanji HSM. AUTOSAR sklad lahko vključi uporabo zunanjega HSM-ja z uporabo MCAL-ja za serijski periferni vmesnik (SPI) in ustreznega kriptografskega gonilnika, ki ga zagotovi proizvajalec HSM-ja.
Osnovno varnostno funkcijo zagotavlja Crypto Stack, ki ima dostop do kriptografskih primitivov in upravljanja s ključi. AUTOSAR podpira tri protokole za varno komunikacijo: Secure Onboard Communication (SecOC), Transport Layer Security (TLS) in Internet Protocol Security (IPsec). SecOC je odprt standard, ki ga je opredelila organizacija AUTOSAR, in se prednostno uporablja za varno komunikacijo med ECU-ji. Uporablja se lahko prek omrežij CAN, Ethernet ali LIN. AUTOSAR BSW omogoča izvajanje primerov uporabe na področju varne diagnostike in zaznavanja vdorov. Dodatne primere uporabe, kot so varne posodobitve ugnezdene programske opreme, je mogoče izvajati s pomočjo Crypto Stack-a.
Zaključek
Trend povezanih avtomobilov na trgu vzbuja zaskrbljenost glede zasebnosti in varnosti pri vladnih agencijah, proizvajalcih originalne opreme (OEM) in voznikih. Zato nove uredbe zahtevajo, da morajo avtomobili imeti celovito kibernetsko varnost za zaščito zasebnosti podatkov in izboljšanje varnosti. Kibernetska varnost je prizadevanje, ki se razteza po celotni dobavni verigi, od proizvajalcev originalne opreme (OEM) do dobaviteljev komponent. Razvijalci lahko uporabijo bodisi varnostni modul (HSM) v kombinaciji z varnostno opremljenim mikrokontrolerjem (MCU) ali varnostnim krmilnikom (DSC) bodisi mikrokontroler (MCU) ali varnostni krmilnik (DSC) z vgrajenim HSM-jem v enem samem ohišju. Poleg tega razvoj poenostavljajo tudi orodja ekosistema, kot so orodja za hitro izdelavo prototipov, knjižnice in grafični konfigurator za HSM. Tudi serijske knjižnice AUTOSAR in podpora za konfiguracijo zmanjšujejo razvojni napor. Idealni ekosistem za avtomobilski DSC ali MCU zahteva celovito podporo za AUTOSAR, podporo za funkcionalno varnost po standardu ISO 26262, dokumentacijo za certificiranje funkcionalne varnosti ter varnostne knjižnice. Za informacije o podpori za AUTOSAR, avtomobilski kibernetski varnosti in funkcionalni varnosti po standardu ISO 26262 si oglejte avtomobilski ekosistem za DSC dsPIC33 [2].
Viri:
1: https://www.microchip.com/en-us/products/microcontrollers-and-microprocessors/dspic-dscs/embedded-security-solutions
2: https://www.microchip.com/en-us/solutions/automotive-and-transportation/automotive-products/microcontrollers-and-microprocessors/dspic-dscs?utm_source=article&utm_medium=article&utm_campaign=securingrealtimesystems &utm_bu=mcu16
Opomba: Ime in logotip Microchip sta registrirani blagovni znamki podjetja Microchip Technology Incorporated v ZDA in drugih državah. Vse druge blagovne znamke, ki so morda tu omenjene, so last njihovih podjetij.
